Como usar CivHack e BallatroHack: Novos Userlands para Switch 2


A cerca de três dias atrás, foi lançado o primeiro CivHack pelo Gezine, aquele que já trouxe muita coisa boa na scene do PS4, e agora faz sua estreia no Switch 2:

Conjunto de ferramentas (toolchain) XSS para a versão de Civilization 7 destinada ao Switch 1.
Apenas a versão 1.0.0 do jogo, em cartucho físico, é compatível.

Deve funcionar em qualquer firmware 20.x.x (ou superior, até a versão atual 23.0.1) tanto no Switch 1 quanto no Switch 2.

Testado no Switch 1 com firmware 22.5.0 e no Switch 2 com firmwares 20.4.0 e 23.0.1.

Repositório com instruções de uso e execução:
https://github.com/Gezine/CivSwitch

E a poucas horas da data de hoje, 04/11/2026, foi lançado um segundo userland exploit, agora com o jogo Balatro:

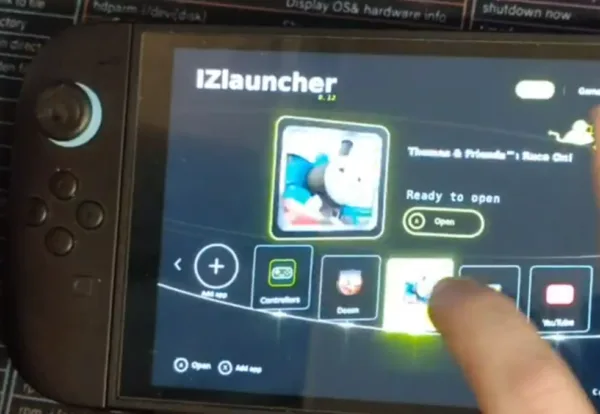
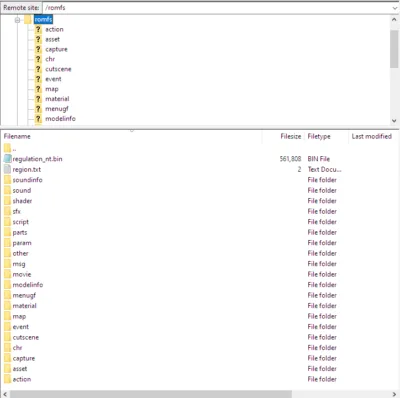
Execução de código em userland no Nintendo Switch 1 e 2, utilizando o cartucho de Balatro para o Switch 1: um payload inserido inteiramente nos dados de salvamento, que substitui completamente o jogo por um REPL de Lua com suporte a rede e um servidor FTP. Não há modificação no cartucho ou no romfs, nem atualização de software ou uso de Custom Firmware (CFW) no console: o arquivo de salvamento é instalado por meio de um gerenciador de saves comum (ou transferido pelo próprio sistema oficial da Nintendo), fazendo com que o título inicie diretamente em um launcher (lançador), em vez de carregar o Balatro. O mesmo cartucho também funciona no Switch 2, em modo de compatibilidade, onde o arquivo de salvamento realiza a mesma substituição completa do jogo.

Este com jogo Balatro fica a cargo do dev Luminger, conforme o mesmo informa no Repositório com instruções de uso e execução também:
https://github.com/Luminger/balatro-switch-rce/

Chegou até aqui? Compartilha o post com quem desbloqueou o Switch 2 e vem deixar sua opinião no Telegram aqui embaixo — a gente quer saber o que você achou do CivHack e do BallatroHack!

Continuar lendo Como usar CivHack e BallatroHack: Novos Userlands para Switch 2

O Primeiro Emulador do Nintendo Switch 2 Nasceu


Estamos em uma parte da scene de consoles que não é só muito rápido — na verdade, é muito rápido e surpreendente, ao menos aos meus olhos, faz apenas 6 dias desde que saiu o desbloqueio inicial do Nintendo Switch 2 — não faz nem sequer 2 dias completos até a publicação deste post e aqui estou eu noticiando o primeiro emulador do Switch 2.

Alertado pelo perfil do CentroLEAKS: a desenvolvedora Sheepish está usando o emulador de Switch 1 para iniciar a compatibilidade do emulador com o Switch 2, e até o momento está rodando o início de Splatoon Raiders.

Até o momento não possui nada público, está sendo apenas mostrado que É SIM POSSÍVEL RODAR os jogos já, mas haverá muito trabalho pela frente, este é só o início de uma pequena porcentagem de tudo que pode ser feito.

Desbloqueio e emulação depois!

Sempre que saem novos consoles vejo pessoal perguntar: e aí, emulador, quando?

Aqui está a resposta para esta pergunta, o emulador PRATICAMENTE SEMPRE vai vir após o desbloqueio pelo motivo simples de que não é uma obrigação, mas sim alguns pontos a serem cumpridos para que isso se realize:

  • 1. Desbloquear o console — no mínimo, para ter acesso aos arquivos internos e ao sistema operacional do console em si.
  • 2. Quando desbloqueado poderemos fazer o dump dos jogos, ou seja, poderemos ter a cópia fiel dos jogos digitalmente, sejam eles em discos ou cartuchos (alou Sony!)
  • 3. Para que aí sim podermos ter pesquisa, desenvolvimento e podermos iniciar o processo de emulação do console alvo.

Lembrando que isso não é uma regra, mas sim algo que depende de cada console, cada sistema emulado, no caso Switch 2 se torna até que um pouco mais fácil porque é o mesmo tipo de arquitetura de CPU e GPU, o sistema operacional parece ser bem semelhante ao Switch 1, então coisas de todos estes anos na emulação do console anterior até que podem chegar a ser aproveitadas para a emulação do Switch 2, agora é sentar, esperar e ver com quanto tempo teremos algo que possa vir a público.

A CAÇADA DA NINTENDO

Vale lembrar que já se faz mais de 1 a 2 anos que a Nintendo tem caçado emulação de vários consoles dela, eu mesma acho isso errado desde que não tenha as chaves privadas do console e dos jogos, porque emulação não tem e não teria de ser algo ilegal, mas sim algo que faz parte de pesquisa e desenvolvimento, do conhecimento de um novo hardware e ajuda na preservação dos jogos e até mesmo do hardware, essa caçada pode aumentar muito, então espero que todos os devs envolvidos possam escolher maneiras melhores de distribuição dos futuros emuladores e suas atualizações, fazendo com que dificulte ao máximo que a Nintendo ou qualquer outra empresa faça um takedown no projeto.

Créditos

CentroLEAKS:
https://x.com/CentroLeaks/status/2115273317003223536?a=JgJo8h1FN0-9XBAmmbM&s=20

Sheepish:
https://x.com/MakoCW/status/2115270308605129086

Chegou até aqui? Compartilha o post com quem acompanha a scene e vem deixar sua opinião no Telegram aqui embaixo — a gente quer saber suas expectativas para a emulação do Switch 2!

Continuar lendo O Primeiro Emulador do Nintendo Switch 2 Nasceu

Nintendo Switch 2: novidades do desbloqueio — demo e super nag


Novidades quentes chegando do Discord do Switch2Hacks — para quem está segurando o Switch 2 esperando o desbloqueio, vamos às novas:

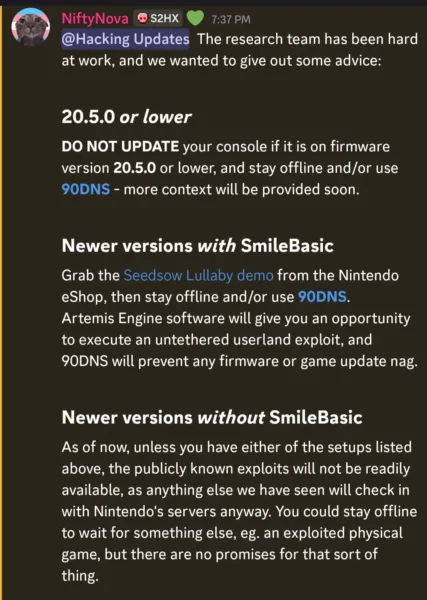
  • Firmware 20.5.0 ou abaixo: não atualize o console — use o 90DNS para bloquear os serviços da Nintendo.
  • Pegue a demo: o jogo Seedsow Lullaby tem uma demo — ou seja, é de graça — e ela ainda está disponível. O exploit será executado pela engine Artemis, a mesma de vários jogos de PS4/PS5 que usam essa engine.

No momento, a menos que você possua uma das configurações listadas acima, as vulnerabilidades (exploits) conhecidas publicamente não estarão prontamente disponíveis, já que qualquer outra opção que vimos acaba se conectando aos servidores da Nintendo de qualquer forma. Você poderia permanecer offline aguardando por outra alternativa — por exemplo, um jogo físico que contenha uma vulnerabilidade —, mas não há garantias de que algo assim surgirá.

Esclarecimento: versões de firmware mais recentes também incluem a demonstração do SmileBASIC — as instruções são as mesmas.

Print do aviso no Discord do Switch2Hacks sobre a demo de Seedsow Lullaby e o super nag

De acordo com o aviso oficial da comunidade, alguns cuidados precisam ser tomados — e eles são:

Deixe-me explicar o que isso significa, isso não significa que o exploit webkit não vai rodar no seu dispositivo, significa que uma função dentro do seu dispositivo chamada super nag pode impedir que dispositivos no seu firmware executem o webkit. SEU FIRMWARE É COMPATÍVEL contanto que você tenha Seedsow Lullaby ou outra demonstração de Artemis e você não acabe pegando o super nag.

O que é super nag?
É uma função que desabilita recursos do console tentando forçá-lo a atualizar, também desabilita o navegador webkit que é necessário para o exploit webkit. Se você tem o Smile Basic, então não precisa se preocupar porque os modders já encontraram uma maneira de resetá-lo. Está rolando bastante teste no discord agora e sabemos que há muitas coisas que acionam o super nag.
Tempo offline
Ping falhado (por exemplo, de 90dns)
Pingar o servidor e o servidor realmente ter um firmware mais novo
Inserir um cartucho com um firmware mais alto
Sua melhor chance de evitar pegar o super nag é:
Estar no firmware mais novo com Seedsow Lullaby
Ir online mais uma última vez antes que a nova atualização seja lançada para resetar o contador de nag para 0 e então deletar as configurações de wifi do seu dispositivo
Não perder a energia ou reiniciar, deixar o console ligado e conectado
Quando o exploit for liberado e você configurar o wifi, DIGITE SUA SENHA ERRADA, isso vai permitir que você adicione a conexão com a internet sem que se conecte imediatamente à Nintendo.
Edite a nova conexão de internet adicione qualquer servidor DNS que será necessário para o exploit do WebKit e salve a conexão.
Edite a conexão novamente e conserte sua senha.
Faça o exploit o mais rápido possível e transfira os dados salvos do Seedsow Lullaby o mais rápido possível você pode ter apenas 1 tentativa.
Desejo tudo de bom a vocês e espero que não peguem o super nag, é sua única esperança de se juntar ao novo exploit, se você conseguir o exploit e mover os dados salvos para o Seedsow Lullaby você estará salvo, pois a partir de agora você pode iniciar o exploit começando a demonstração mesmo se tiver super nag.
Você pode repetir isso se tiver certeza de que a atualização ainda não foi lançada para resetar o temporizador novamente, quanto menor o temporizador, maior a chance de que você não pegue o nag antes do lançamento do exploit.

Chegou até aqui? Compartilha o post com quem tá segurando o Switch 2 esperando o desbloqueio e vem deixar sua opinião no Telegram aqui embaixo — a gente quer saber suas expectativas para o futuro do exploit!

Continuar lendo Nintendo Switch 2: novidades do desbloqueio — demo e super nag

GTA 5 no Nintendo Switch 2 antes do GTA 6: entenda o vídeo


O inicio do desbloqueio do Switch 2 deu uma pausa depois que as novidades saíram ao grande público, mas uma hora ou outra sempre aparece algo mais curioso — como já postei na última semana, sobre novidades e curiosidades:

No momento vemos algumas pessoas rodando jogos não nativos do console, isso como foi mostrado neste vídeo pelo Twitter:

Mas nem tudo é o que parece 100% das vezes, analisando o que a scene já faz até o momento, o que já roda ou não no console, não passa de funções simples, apesar de que estas funções vão servir para que o desbloqueio, pesquisa e desenvolvimento dos homebrews e do desbloqueio em si avance, mas nesse momento o que ocorre é que o GTA V não está sendo rodado nativamente.

Como podemos ver no vídeo, no momento 1min54s:

Print do vídeo: app aberto com o ícone do meme Toma o Trem no Switch 2

Ele abre um app com ícone do TOMA O TREM — meme clássico usado em mods cômicos de jogos. Mas, passado um tempo, dá pra ver uma overlay ao estilo do MSI Afterburner:

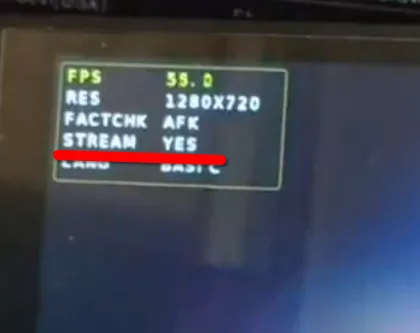
Print do vídeo: overlay de monitoramento estilo MSI Afterburner exibindo indicadores de streaming no Switch 2

Ela está mostrando “Streaming” — então, muito provavelmente (não confirmado pela pessoa), isso não roda nativo: deve ser streaming pela rede local.

Então, pelo menos por enquanto, não temos um port de GTA 5 rodando nativamente no Switch 2 — nenhum GTA saiu no console, e olha que o 6 nem chegou às lojas.

Agradeço muito à Viollet, minha namorada, por ter me enviado esse tweet — tive a ideia de trazer pra cá porque sempre tem os afobados: enxergam qualquer jogo rodando e já afirmam que é nativo. Mas ainda não: o que temos rodando são homebrews simples, como o Snake, entre outros.

E aí, leu até aqui? Compartilha esse post com aquele amigo afobado que já tava comemorando o GTA 5 no Switch 2 😄 E vem conversar no Telegram do NewsInside: queremos sua opinião sobre o futuro do desbloqueio do Switch 2 — e o que você deseja além de rodar jogos nativos? A gente quer saber!

Continuar lendo GTA 5 no Nintendo Switch 2 antes do GTA 6: entenda o vídeo

Desbloqueio do Nintendo Switch 2: novidades e curiosidades


Saíram algumas novidades do desbloqueio do Switch 2 — aqui vão alguns pontos que o hexkyz informou:

  • A falha no FS (sistema de arquivos) já era conhecida anteriormente; ela estava presente no Atmosphère há muito, muito tempo. Na época, considerou-se que não era possível explorá-la, então ela permaneceu lá, caso alguma mudança no FS a tornasse útil. Acontece que nem foi preciso esperar por isso: ela era explorável desde o início.
  • O principal obstáculo para a exploração era o layout do heap do FS: ele quase não tem ponteiros úteis. A técnica utilizada pela IA também era conhecida, mas em uma variante ligeiramente diferente: encontrar algo capaz de criar novos objetos IStorage no heap e assumir o controle de seus ponteiros de leitura/escrita. Neste caso, foi utilizado o BufferedStorage, mas o conceito é o mesmo. A parte realmente difícil foi manter os objetos no heap por tempo suficiente; todas as tentativas anteriores (usando outras falhas, não esta) acabavam em áreas vazias da memória.
  • Todo o processo de organização do heap (heap grooming) é a contribuição verdadeiramente inovadora e valiosa da IA. É uma bagunça absurda, mas prova que, de fato, funciona. O código é praticamente ilegível — uma monstruosidade incompreensível para humanos —, o que tornará a sua adaptação (porting) um desafio considerável, embora ainda possível.
  • A partir do momento em que se obtém leitura/escrita arbitrária (arbitrary R/W), o restante é algo já conhecido e utilizado anteriormente: definir o PID do cliente como 1, realizar man-in-the-middle (MITM) no loader, roubar handles, etc.
  • Com acesso ao FS, é possível utilizá-lo como um “oráculo” para extrair (dump) qualquer binário que não seja um KIP — ou seja, jogos, aplicativos e sysmodules que não sejam KIPs.
  • Não é possível obter chaves ou material criptográfico a partir do FS.
  • Escalar privilégios para níveis superiores (como o kernel) a partir do FS é tão difícil quanto a partir de qualquer outro sysmodule.
  • É possível, no entanto, comprometer outros KIPs; existe uma técnica que não foi considerada ou abordada na postagem do blog, mas que poderia funcionar.
  • O SmileBASIC não é um requisito; qualquer ponto de entrada (entry point) pode ser utilizado para isso, seja um jogo de 1 dólar, um de 2 dólares ou até mesmo o navegador. Obviamente, isso foi desenvolvido para este ponto de entrada (entrypoint) no SmileBASIC, então é natural que as pessoas corram para obtê-lo; mas saiba que isso pode ser adaptado para qualquer outra plataforma, já que o comando FS, que expõe a vulnerabilidade, está presente em praticamente todos os lugares.


Versões de firmware mais antigas ainda contêm recursos não revelados que podem — ou não — permitir uma exploração mais profunda do sistema. Por exemplo, anteriormente, encontramos uma falha no FS na versão 19 que nos permitiu extrair (dump) parte da memória.


– Existem outras falhas no FS que ainda não foram divulgadas, mas esta, sem dúvida, provou ser a melhor de todas. Há uma chance muito real de que esta seja, por um bom tempo, a única oportunidade de explorar o sistema a um nível tão profundo. Esta cadeia de exploits é o equivalente moderno ao “nspwn” do Switch 1. Se você não se lembra ou não acompanhava a cena na época, tratava-se de uma falha no FS (sistema de arquivos) que permitia a execução de código arbitrário de forma semelhante.
Isso pode, em teoria, tornar-se “untethered” (independente de um dispositivo externo para inicializar o exploit). Exigirá a manipulação de dados salvos do sistema logo no início, mas já provamos anteriormente, com um conjunto diferente de falhas, que isso é possível.

Garantir que a heap (memória dinâmica) tenha um layout útil durante a inicialização é uma questão bem mais complexa — esse será o principal desafio (se é que será possível).


Existem vários prós e contras quanto a atualizar ou não o console por causa disso. Por um lado, trata-se de um exploit muito poderoso; não há nada acima do FS dentro do userland (espaço do usuário). Isso significa que qualquer coisa acima do userland está fora do alcance deste exploit, e comprometer o FS não facilita a exploração de outras camadas, como o kernel.


Por outro lado, isso concede controle total sobre o userland, permitindo realizar dumping, modificações, etc. Tudo isso é possível, mas ficará restrito, para sempre, a firmwares até a versão 23.0.1, já que essa falha será rapidamente corrigida.
Versões de firmware mais antigas carecem de muitas mitigações, o que torna a exploração mais fácil — um fator que pode se tornar relevante no futuro. Vale ressaltar que ter acesso ao código de todos os

sysmodules (módulos do sistema) é, na prática, irrelevante para fins de exploração: nenhum outro sysmodule é mais poderoso do que o FS.
(desculpe, digitei bastante!)

Ele permitirá o dump e o modding de jogos atuais. Isso vai fazer as pessoas começarem a engenharia reversa de jogos e do firmware do Switch 2 para rodá-los em recomps e ports para PC.

Não esperem Zelda tão cedo: jogos futuros vão exigir firmware atualizada, e essa é justamente a dificuldade para trazê-los.

Primeiras ROMs

A primeira ROM dumpada foi a de Deltarune (capítulos 1 a 4) — e o datamine já rola na beta de Duskbloods e em Mario Kart World:

Dump da ROM de Deltarune (capítulos 1 a 4) rodando no Switch 2
Datamine de Mario Kart World feito pelo pessoal do Switch2Hacks

Estas duas imagens foram feitas pelo pessoal do MK World Datamine e Switch2Hacks.

Creditos:

CentroLeaks:
https://x.com/CentroLeaks

Alula:
https://x.com/__alula/status/2114138198037369047

Continuar lendo Desbloqueio do Nintendo Switch 2: novidades e curiosidades

Nintendo Switch 2: ftpd-sb, o servidor FTP do SmileBASIC 4


Eu acabei de avisar que um dos grandes pulos do desbloqueio do Switch 2, para facilitar o envio e recebimento de arquivos no console, seria ter um servidor FTP. O post saiu a poucas horas atrás e já estamos aqui noticiando mais um avanço: chegou o ftpd-sb — um homebrew que todos que já mexeram com desbloqueio de Nintendo conhecem: o FTPd, lá da época do Nintendo 3DS. E agora ele se repete no Switch 2.

O ftpd-sb foi criado com a SDK do HBLauncher, também é um desenvolvimento do RavensClaw (o mesmo do HBLauncher), que já avisa para terem extremo cuidado:

UTILIZE POR SUA PRÓPRIA CONTA E RISCO. Este software é fornecido “como está”, sem garantias. RavensClawX e os colaboradores não se responsabilizam por danos ao seu Nintendo Switch 2, PC, Pico ou outro hardware; perda de dados; arquivos salvos corrompidos; ou quaisquer outras consequências decorrentes do uso deste software. Faça backup de dados importantes antes de realizar alterações. Operações de escrita e exclusão via FTP afetam arquivos reais do SmileBASIC.

Da mesma forma que ele informa eu digo:

Se você for afetada(o) e deletar os arquivos do SmileBASIC 4, vai perder o jogo — até o momento, o SmileBASIC 4 pode ser baixado novamente, porque a Nintendo ainda não travou isso (obrigada, Daolio, pela dica).

Sendo assim, aproveitem — e aguardem por mais novidades.

Repositório do projeto: github.com/ravensclawx/ftpd-sb

Continuar lendo Nintendo Switch 2: ftpd-sb, o servidor FTP do SmileBASIC 4

Nintendo Switch 2: HBLauncher é o primeiro homebrew do console

Existe uma convenção coletiva não dita que ocorre em todo console Nintendo quando é desbloqueado: o primeiro homebrew lançado é o HBLauncher (Homebrew Launcher). Se é ele que abre todos os homebrews, então nada mais correto que ele seja o primeiro a ser lançado — o paizão de todos. Desta vez o release fica a … Continuar lendo Nintendo Switch 2: HBLauncher é o primeiro homebrew do console

Continuar lendo Nintendo Switch 2: HBLauncher é o primeiro homebrew do console

GuiasInside: desbloqueio ns2jb do Nintendo Switch 2 (userland)


Estou aqui mais uma vez, mais um dia, totalmente on fire — confia na tia Amielle que tudo vai dar certo! Estamos com o primeiro guia de desbloqueio do Nintendo Switch 2, mas, como avisado no guia, ainda NÃO é para rodar jogos: prepare o seu console, deixe ele sem atualizar e espere por mais um pouco.

O guia trabalha com ferramentas de desenvolvimento como o npm, e usa os jogos SmileBASIC 4 e Nora to Oujo to Noraneko Heart 2 — este último deverá ser usado no futuro. É sempre bom já ter à mão o que vai ser usado daqui pra frente.

Para conferir o guia, acesse o nosso site secundário, o GuiasInside, onde temos acervos de guias para quase todos os consoles:

Continuar lendo GuiasInside: desbloqueio ns2jb do Nintendo Switch 2 (userland)

Nintendo Switch 2 está Desbloqueado: ns2jb já “Roda Jogos” no Userland


O fatídico dia chegou — chegou o desbloqueio do Nintendo Switch 2. Acordei e recebi da minha namorada (te amo <3) esse lindo tweet:

A postagem do blog de Sammy Hajhamid detalha o desenvolvimento do ns2jb, descrito como um jailbreak puramente de software e tethered (dependente de inicialização via exploit) para o Nintendo Switch 2 na versão de firmware mais recente (23.0.1).

Demorou apenas 1 ano e 4 meses, mas aconteceu: o Nintendo Switch 2 está desbloqueado — ainda com restrições!

Combinando o inicio do exploit com vulnerabilidades no módulo de sistema de arquivos interno (fs = filesystem), eles conseguiram burlar verificações de assinatura e substituir componentes na inicialização de programas. Com isso, o exploit conseguiu executar código nativo e rodar homebrews com permissões equivalentes a módulos de sistema do tipo userland (como o módulo ro e modificações visuais em jogos exclusivos, a exemplo de Mario Kart World).

É userland… mas roda jogos?

Primeira coisa de tudo, o exploit pra mim é estranho, porque ele é userland, algo que normalmente NÃO SERVIRIA PRA RODAR JOGOS, mas está rodando jogos do console. em todos esses 19 anos na indústria de desbloqueios, é a primeira vez que isso acontece comigo?!

Tudo bem que na época do PSP 6.20 tínhamos o userland da demo de Patapon e rodávamos emuladores; porém, eram emuladores simples, em userland e de forma precária — um emulador de Master System era bem lento, algo que, quando saiu via kernel, rodou lindamente. É isso: ver um userland rodar jogos do console… QUE?

Vamos aos fatos, para os novatos da scene de desbloqueio:

O que é userland (espaço do usuário)?

Geralmente, um exploit que atinge apenas o userland (como o navegador WebKit ou um jogo simples) tem privilégios limitados e não consegue acessar diretamente o kernel do sistema, o leitor de cartuchos em baixo nível ou módulos profundos de hardware necessários para carregar backups inteiros de forma nativa ou rodar cópias de segurança completas direto do menu principal (como um Custom Firmware definitivo costuma fazer — alô, Atmosphère!).

Então provavelmente está sendo feito mods no Mario Kart World que já estava originalmente instalado no console, até o momento não vimos algum fato real de alguém instalando jogos não assinados no console, se atentem muito nisso.

O avanço feito no ns2jb

Embora tenha partido de vetores de userland (o navegador e um jogo de Switch 1), o autor da pesquisa não parou por aí. Ele usou a falha inicial para escalar privilégios e obter acesso de leitura/escrita arbitrária (ARW) no módulo de sistema fs (fs = filesystem) e manipular o carregador ldr (ldr = loader). Isso permitiu executar código nativo com permissões elevadas de módulos do sistema e modificar o comportamento de jogos (como injetar personagens customizados em Mario Kart World).

O ns2jb É APENAS O INÍCIO DE TUDO, a portinha de entrada para tudo que há de bom no futuro da scene do Nintendo Switch 2, assim que conseguirem acessar o kernel, joguinhos vão rodar lindamente, emuladores serão portados, primeiros homebrews serão lançados, estaremos aqui passando as notícias!

Conforme for evoluindo e havendo novidades, vou atualizando com novos posts!

Continuar lendo Nintendo Switch 2 está Desbloqueado: ns2jb já “Roda Jogos” no Userland

Nintendo Switch 2 – SDCExpress para NVME

Faça parte do nosso Telegram, acesse o NewsInside Chat para ajuda e suporte:
TELEGRAM NEWSINSIDE!


Eu não esperava ter que escrever sobre um projeto feito para o Switch 2 tão logo, enquanto o console completa aí sua primeira semana de lançamento.

O projeto da vez é o “NVNT’s SDEX2M2”, um adaptador do cartão SDExpress do Switch 2 para um NVME!

Como Isso é Já Possível?

Nesse projeto não está sendo feito modificações NO CONSOLE, não está sendo alterado nada no Switch 2, mas sim no SDExpress, que usa o padrão SD Express 7.1, que expõe e utiliza o protocolo NVMe para comunicação.

O adaptador mapeia basicamente o PCIe x1 do slot MicroSD Express do Switch 2 para um SSD M.2 2230 NVMe padrão, nenhuma conversão de nenhum tipo de protocolo precisa ser convertido, já que o controlador de host do Switch 2 lida com tudo.

Estamos basicamente no mesmo momento de quando foi criado o SD2Vita, a diferença é que não tem desbloqueio para o console, o console já havia sido desbloqueado quando ocorreu o advento do SD2Vita.

O SDCardExpress é Super Caro

É um projeto simples, útil e ainda mais porque a venda se SDCardExpress está bem escassa, alto preço, tem SDCardExpress com preço mínimo de R$2.599,90 para 512GB, comparando ao de mesmo tamanho SDcard Gen 3, saindo por R$336,00 ainda é um alto valor para um SD card, mas ainda assim….

Sim, é mais de R$2.599,90 como podemos ver.

É o valor de 8 SDCard U3, isso mostra como esse projeto pode ser muito util, porque até mesmo um NVMe Gen 3 custa bem menos que isso.

Enfim….

O projeto continua em andamento, não sabemos se pode acarretar algo no console por alguma tipo de detecção de hardware diferente, se vai ser de boa, se não vai, o que resta é como sempre, esperar até a conclusão do mesmo.

Github do Projeto:

NVNTLabs/switch2-SDEX2M2: Micro SD Express to NVME Adapter for Nintendo Switch 2

Faça parte do nosso Telegram, acesse o NewsInside Chat para ajuda e suporte:
TELEGRAM NEWSINSIDE!

Continuar lendo Nintendo Switch 2 – SDCExpress para NVME