
Saíram algumas novidades do desbloqueio do Switch 2 — aqui vão alguns pontos que o hexkyz informou:
- A falha no FS (sistema de arquivos) já era conhecida anteriormente; ela estava presente no Atmosphère há muito, muito tempo. Na época, considerou-se que não era possível explorá-la, então ela permaneceu lá, caso alguma mudança no FS a tornasse útil. Acontece que nem foi preciso esperar por isso: ela era explorável desde o início.
- O principal obstáculo para a exploração era o layout do heap do FS: ele quase não tem ponteiros úteis. A técnica utilizada pela IA também era conhecida, mas em uma variante ligeiramente diferente: encontrar algo capaz de criar novos objetos
IStorageno heap e assumir o controle de seus ponteiros de leitura/escrita. Neste caso, foi utilizado oBufferedStorage, mas o conceito é o mesmo. A parte realmente difícil foi manter os objetos no heap por tempo suficiente; todas as tentativas anteriores (usando outras falhas, não esta) acabavam em áreas vazias da memória.
- Todo o processo de organização do heap (heap grooming) é a contribuição verdadeiramente inovadora e valiosa da IA. É uma bagunça absurda, mas prova que, de fato, funciona. O código é praticamente ilegível — uma monstruosidade incompreensível para humanos —, o que tornará a sua adaptação (porting) um desafio considerável, embora ainda possível.
- A partir do momento em que se obtém leitura/escrita arbitrária (arbitrary R/W), o restante é algo já conhecido e utilizado anteriormente: definir o PID do cliente como 1, realizar man-in-the-middle (MITM) no loader, roubar handles, etc.
- Com acesso ao FS, é possível utilizá-lo como um “oráculo” para extrair (dump) qualquer binário que não seja um KIP — ou seja, jogos, aplicativos e sysmodules que não sejam KIPs.
- Não é possível obter chaves ou material criptográfico a partir do FS.
- Escalar privilégios para níveis superiores (como o kernel) a partir do FS é tão difícil quanto a partir de qualquer outro sysmodule.
- É possível, no entanto, comprometer outros KIPs; existe uma técnica que não foi considerada ou abordada na postagem do blog, mas que poderia funcionar.
- O SmileBASIC não é um requisito; qualquer ponto de entrada (entry point) pode ser utilizado para isso, seja um jogo de 1 dólar, um de 2 dólares ou até mesmo o navegador. Obviamente, isso foi desenvolvido para este ponto de entrada (entrypoint) no SmileBASIC, então é natural que as pessoas corram para obtê-lo; mas saiba que isso pode ser adaptado para qualquer outra plataforma, já que o comando FS, que expõe a vulnerabilidade, está presente em praticamente todos os lugares.
Versões de firmware mais antigas ainda contêm recursos não revelados que podem — ou não — permitir uma exploração mais profunda do sistema. Por exemplo, anteriormente, encontramos uma falha no FS na versão 19 que nos permitiu extrair (dump) parte da memória.
– Existem outras falhas no FS que ainda não foram divulgadas, mas esta, sem dúvida, provou ser a melhor de todas. Há uma chance muito real de que esta seja, por um bom tempo, a única oportunidade de explorar o sistema a um nível tão profundo. Esta cadeia de exploits é o equivalente moderno ao “nspwn” do Switch 1. Se você não se lembra ou não acompanhava a cena na época, tratava-se de uma falha no FS (sistema de arquivos) que permitia a execução de código arbitrário de forma semelhante.
Isso pode, em teoria, tornar-se “untethered” (independente de um dispositivo externo para inicializar o exploit). Exigirá a manipulação de dados salvos do sistema logo no início, mas já provamos anteriormente, com um conjunto diferente de falhas, que isso é possível.Garantir que a heap (memória dinâmica) tenha um layout útil durante a inicialização é uma questão bem mais complexa — esse será o principal desafio (se é que será possível).
Existem vários prós e contras quanto a atualizar ou não o console por causa disso. Por um lado, trata-se de um exploit muito poderoso; não há nada acima do FS dentro do userland (espaço do usuário). Isso significa que qualquer coisa acima do userland está fora do alcance deste exploit, e comprometer o FS não facilita a exploração de outras camadas, como o kernel.
Por outro lado, isso concede controle total sobre o userland, permitindo realizar dumping, modificações, etc. Tudo isso é possível, mas ficará restrito, para sempre, a firmwares até a versão 23.0.1, já que essa falha será rapidamente corrigida.
Versões de firmware mais antigas carecem de muitas mitigações, o que torna a exploração mais fácil — um fator que pode se tornar relevante no futuro. Vale ressaltar que ter acesso ao código de todos ossysmodules (módulos do sistema) é, na prática, irrelevante para fins de exploração: nenhum outro sysmodule é mais poderoso do que o FS.
(desculpe, digitei bastante!)
Ele permitirá o dump e o modding de jogos atuais. Isso vai fazer as pessoas começarem a engenharia reversa de jogos e do firmware do Switch 2 para rodá-los em recomps e ports para PC.
Não esperem Zelda tão cedo: jogos futuros vão exigir firmware atualizada, e essa é justamente a dificuldade para trazê-los.
Primeiras ROMs
A primeira ROM dumpada foi a de Deltarune (capítulos 1 a 4) — e o datamine já rola na beta de Duskbloods e em Mario Kart World:
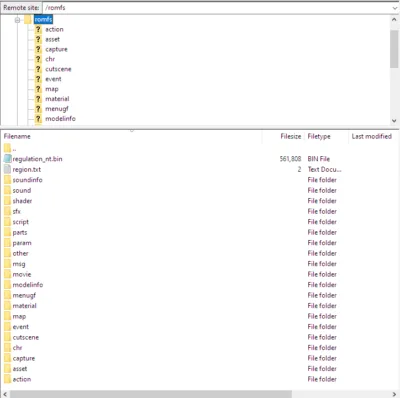
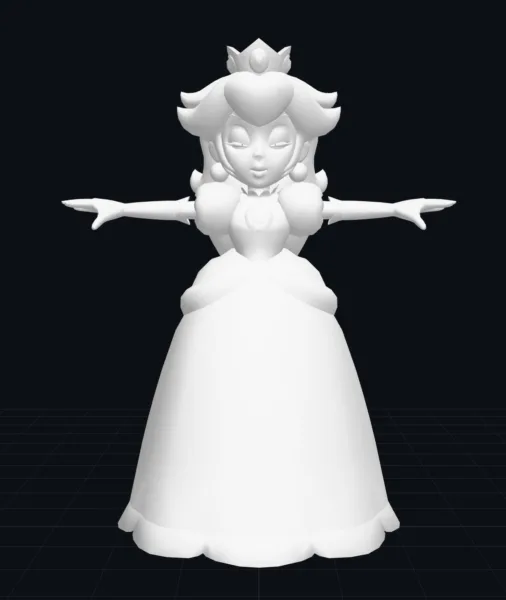
Estas duas imagens foram feitas pelo pessoal do MK World Datamine e Switch2Hacks.
Creditos:
CentroLeaks:
https://x.com/CentroLeaks
Alula:
https://x.com/__alula/status/2114138198037369047
Continuar lendo Desbloqueio do Nintendo Switch 2: novidades e curiosidades